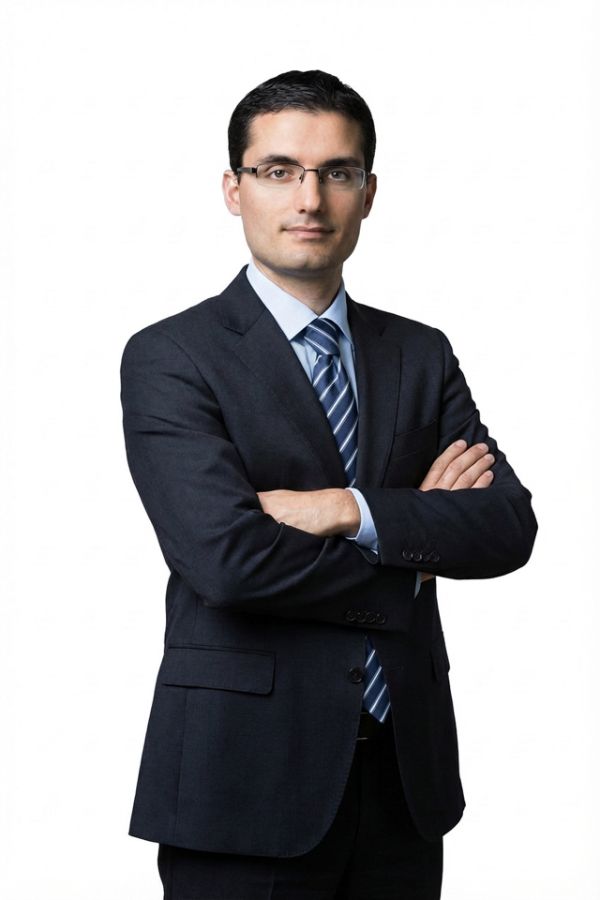
Doctor Ingeniero en Informática, Máster en Gestión TIC y Director de Seguridad por el Ministerio del Interior. Cuenta con certificaciones internacionales ISO 27001, ISO 22301, CISM, CISA y CRISC. Su trayectoria se centra en ciberseguridad, gestión de riesgos, continuidad de negocio, cumplimiento normativo y gobierno de TI, combinando actividad técnica, participación en comités de normalización y docencia en educación superior. Ha desempeñado funciones de responsabilidad en comités nacionales e internacionales de estandarización en ciberseguridad y protección de datos, así como en consejos asesores y órganos estratégicos vinculados a la confianza digital y la inteligencia artificial. Compagina esta actividad con divulgación especializada y participación en medios de comunicación.
Experiencia docente:
Profesor Asociado — Universidad Complutense de Madrid. Asesor y docente en diversas escuelas de negocios.
Experiencia profesional:
Coordinador Nacional — ISO/IEC JTC 1/SC 27/WG 4 y WG 5 de AENOR. Secretario — UNE/CTN 320/SC 4 sobre Servicios y Controles de Seguridad. Miembro — CEN/CLC/JTC 13 Cybersecurity and Data Protection. Miembro de Comités Técnicos de Normalización en: Gestión de Riesgos; Continuidad de Infraestructuras y Servicios Críticos; Sistemas de Gestión del Cumplimiento; Sistemas de Gestión Anticorrupción; Gestión y Gobierno de los Servicios de TI; Servicios y Plataformas para Aplicaciones Distribuidas; Ciberseguridad en el ámbito del vehículo; Miembro del Consejo Asesor — ISACA Madrid; Miembro del Consejo de Redacción — Privacidad y Derecho Digital de RDU; Miembro de Comisiones — Asociación Española de Usuarios de Telecomunicaciones y de la Sociedad de la Información; Co-presentador — Programa En la Ciberguarida, Cadena SER Comunidad de Madrid; Presidente — Asociación Española de Confianza y Cumplimiento Digital; Contributing Editor — Revista CSO España; Miembro del Comité de Expertos — Estrategia Nacional de Ciberseguridad de España; Miembro del Comité de Expertos — Proyecto de sandboxing del Reglamento Europeo de Inteligencia Artificial en España; Miembro del Grupo de Trabajo sobre data stewardship — Consejo Superior de Estadística; Miembro del Comité de Certificación — DEKRA; Miembro del Capítulo Español del Club de Roma; Miembro — Foro Nacional de Confianza Digital. Publicaciones: Miembro del Consejo de Redacción de la revista Privacidad y Derecho Digital; Contributing Editor de la revista CSO España.
Competencias profesionales:
Ciberseguridad y protección de datos; Gestión de riesgos y continuidad de negocio; Sistemas de gestión ISO 27001 e ISO 22301; Gobierno y gestión de servicios TI; Cumplimiento normativo y compliance digital; Normalización técnica nacional e internacional; Estrategia de ciberseguridad y regulación tecnológica.
Méritos:
Premio en innovación tecnológica — Sun Microsystems; Premio en el ámbito del ensayo — Fundación Everis; Reconocido como uno de los 25 profesionales de la ciberseguridad más influyentes en España — IDG.